


Στον κόσμο του κυβερνοεγκλήματος και ειδικά στο ransomware, λίγα πλέον μας ξαφνιάζουν. Ωστόσο, η απαίτηση του Hellcat για πληρωμή σε… γαλλικά ψωμιά είναι μια μικρή έκπληξη! Η νέα ομάδα ransomware, Hellcat, με εκπρόσωπο που ονομάζεται Grep, φέρεται να παραβίασε έναν από τους διακομιστές ανάπτυξης της γαλλικής πολυεθνικής Schneider Electric, αποκτώντας 40GB δεδομένων. Παρά τη φαινομενική χιουμοριστική προσέγγιση με την απαίτηση για μπαγκέτες, οι επιτιθέμενοι απαιτούν και 125.000 δολάρια σε Monero, ένα κρυπτονόμισμα που επικεντρώνεται στην ιδιωτικότητα.
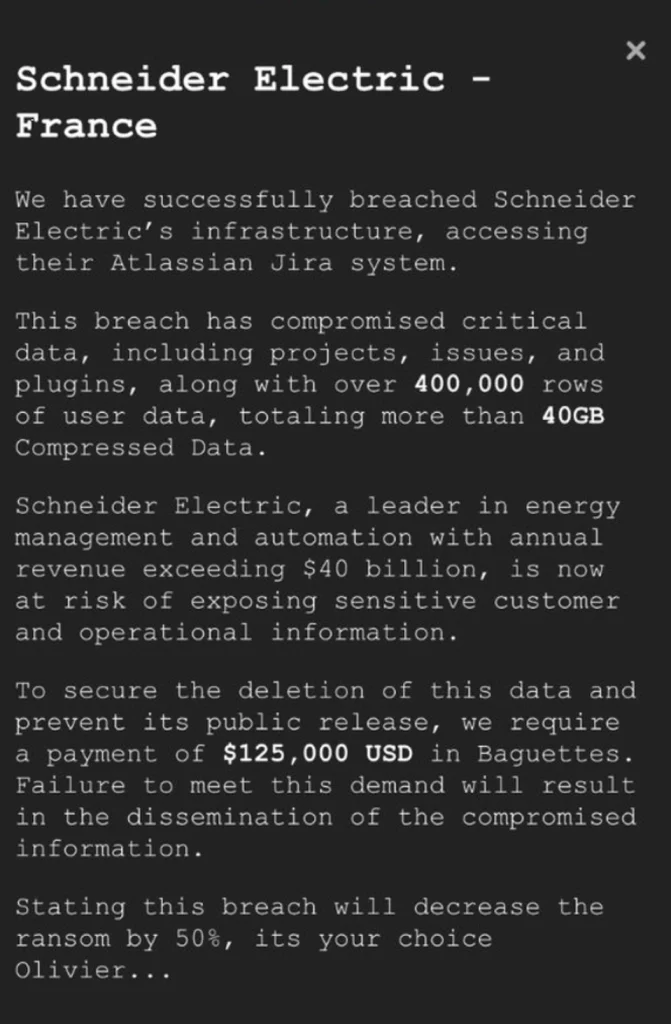
Η Schneider Electric επιβεβαίωσε το περιστατικό, δηλώνοντας πως η επίθεση περιορίστηκε σε έναν απομονωμένο διακομιστή και ότι τα προϊόντα και οι υπηρεσίες της δεν έχουν επηρεαστεί. Η ομάδα Incident Response έχει ενεργοποιηθεί άμεσα για να αντιμετωπίσει το συμβάν.
Ο ερευνητής ασφάλειας Hüseyin Can Yuceel από την Picus Security ανέφερε πως η αστεία απαίτηση για μπαγκέτες μπορεί να αποτελεί ένα “τρικ μάρκετινγκ”. Όντας νέος παίκτης, το Hellcat ενδέχεται να προσπαθεί να κερδίσει προσοχή και να εδραιώσει τη φήμη του, ώστε να προσελκύσει μελλοντικούς «πελάτες» για Ransomware-as-a-Service επιχειρήσεις. Αν η Schneider πληρώσει, το Hellcat θα μπορέσει να αποδείξει την αξιοπιστία του και την αποτελεσματικότητα των επιθέσεών του, εδραιώνοντας τη θέση του στην εγκληματική κοινότητα του ransomware.