

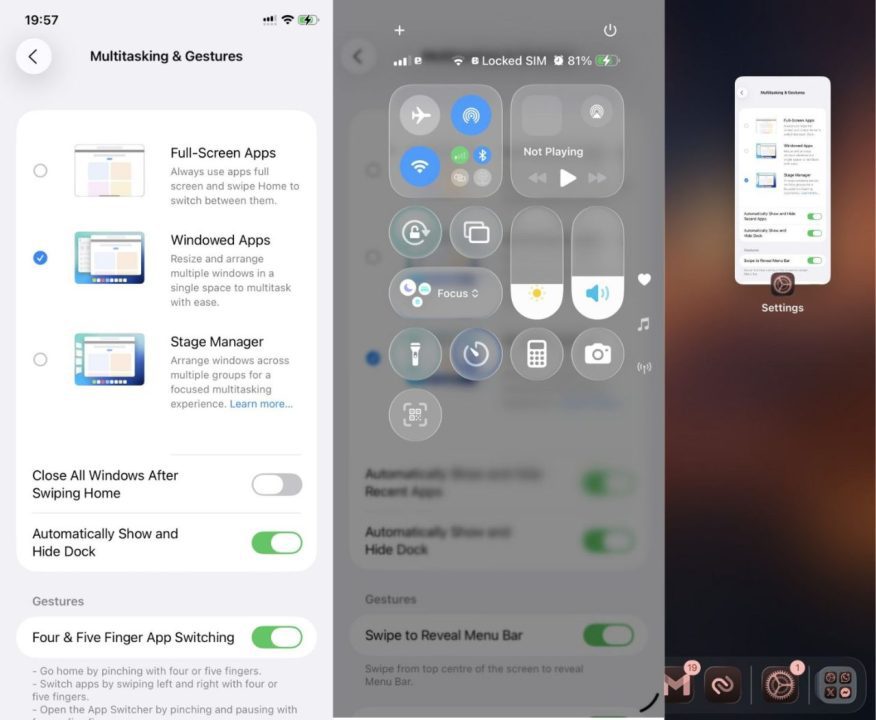

Ένα νέο – και αρκετά απρόσμενο – exploit στο iOS κάνει τον γύρο της κοινότητας των developers, καθώς φαίνεται να επιτρέπει στο iPhone να ενεργοποιήσει iPad-only λειτουργίες όπως Stage Manager, floating app windows, split-view multitasking και ακόμη και το iPad-style dock. Πρόκειται για ένα από τα πιο ενδιαφέροντα ευρήματα των τελευταίων μηνών, καθώς αλλάζει ριζικά το πώς το ίδιο το σύστημα αντιλαμβάνεται τη συσκευή.
Την αναφορά δημοσίευσε ο developer GeoSn0w, ο οποίος εξηγεί ότι το exploit εντοπίζεται στις εκδόσεις iOS 26.1 και iOS 26.2 Beta 1, και οφείλεται σε έναν συνδυασμό σφαλμάτων στους μηχανισμούς itunesstored και bookassetd. Αυτά επιτρέπουν τροποποίηση σε ένα από τα πιο κρίσιμα αρχεία του iOS: το MobileGestalt.plist.
Το MobileGestalt είναι το αρχείο που χρησιμοποιεί η Apple για να “αποφασίζει” τι είναι κάθε συσκευή – αν έχει Dynamic Island, αν υποστηρίζει Touch ID, αν διαθέτει δυνατότητες multitasking, αν πρέπει να ενεργοποιήσει ή να απενεργοποιήσει συγκεκριμένες λειτουργίες. Με απλά λόγια, είναι ο εγκέφαλος των capabilities.
Το exploit επιτρέπει την πρόσβαση σε περιοχές του συστήματος που κανονικά δεν πρέπει να είναι τροποποιήσιμες. Δεν φτάνει στα “super protected” αρχεία του iOS – αυτά παραμένουν εκτός πρόσβασης – αλλά επαρκεί ώστε το iPhone να «πειστεί» ότι είναι… iPad. Έτσι ενεργοποιεί αυτόματα λειτουργίες που μέχρι σήμερα η Apple κρατά αποκλειστικά για το iPadOS.
Ο developer Duy Tran (@khanhduytran0) ανέβασε μάλιστα και βίντεο όπου φαίνεται ολοκάθαρα το iPhone να τρέχει windowed apps, overlay apps, pinned apps, picture-in-picture mirroring, το iPadOS dock, ακόμη και πλήρη Stage Manager controls. Οι ρυθμίσεις παραμένουν κρυμμένες στο σύστημα, αλλά μπορούν να ενεργοποιηθούν με τις κατάλληλες αλλαγές τύπου “device spoofing”.
Η διαδικασία δεν είναι απλή. Το MobileGestalt έχει ένα “CacheData” section που είναι πλήρως scrambled, οπότε οι developers χρησιμοποιούν δεύτερο system file για να εντοπίσουν το encrypted flag που δηλώνει το device type. Με Swift εντοπίζουν το σωστό σημείο και με Python tools τροποποιούν το αρχείο. Το exploit δεν είναι 100% σταθερό – απαιτεί πολλές προσπάθειες και πιθανό reboot προτού δουλέψει.
Οι developers δεν μπορούν να γράψουν απευθείας το αρχείο μέσα από το iPhone, αλλά μπορούν να διαβάσουν το περιεχόμενο, να το εξάγουν στον υπολογιστή και να κάνουν εκεί τις αλλαγές.
Σε κάθε περίπτωση, το exploit αφορά developers και όχι τελικούς χρήστες. Η Notebookcheck μάλιστα προειδοποιεί ότι τέτοιες ενέργειες μπορούν να ακυρώσουν εγγύηση, να προκαλέσουν αστοχίες συστήματος ή να επηρεάσουν την ασφάλεια του χρήστη.
Ακόμη κι έτσι, η συγκεκριμένη ανακάλυψη ανοίγει μια πολύ ενδιαφέρουσα συζήτηση: αν το iPhone μπορεί τεχνικά να τρέξει όλες τις multitasking λειτουργίες του iPadOS, πόσο κοντά είμαστε σε ένα “unified experience” που θα επιτρέπει περισσότερη ελευθερία στη χρήση; Ή μήπως η Apple κρατά τεχνητά πίσω το iPhone για να προστατεύσει το iPad;
Το μόνο σίγουρο είναι ότι το bug αναμένεται να κλείσει άμεσα σε επόμενο update του iOS 26, πριν προλάβει να δημιουργηθεί νέα “μόδα” με iPhones που λειτουργούν σαν mini-iPads.
5 Comments
Καλά κρασιά αυτό που είχαν τα android 100 χρόνια
Εγώ 100 χρόνια στα αντροιντ γιατί δεν τα είχα ποτέ μου ; Και το μόνο που είχα ήταν ένα split screen που δεν έκανε και δουλειά
Γιατί είναι πολύ χρήσιμο να έχεις floating windows σε mobile. Ούτε καν στο iPad δεν είναι χρήσιμο
Αυτά τα είχα στο s7 edge ρε 🤣🤣
S7 edge κινηταρα πολύ μπροστά απ την εποχή. Πολύ στεναχωρήθηκα που μου το έκλεψαν.