


Το Steam Workshop χρησιμοποιήθηκε από κακόβουλους παράγοντες για τη διανομή malware μέσα από ψεύτικα ή μολυσμένα wallpapers του Wallpaper Engine, μιας από τις πιο δημοφιλείς εφαρμογές παραμετροποίησης desktop στο Steam.
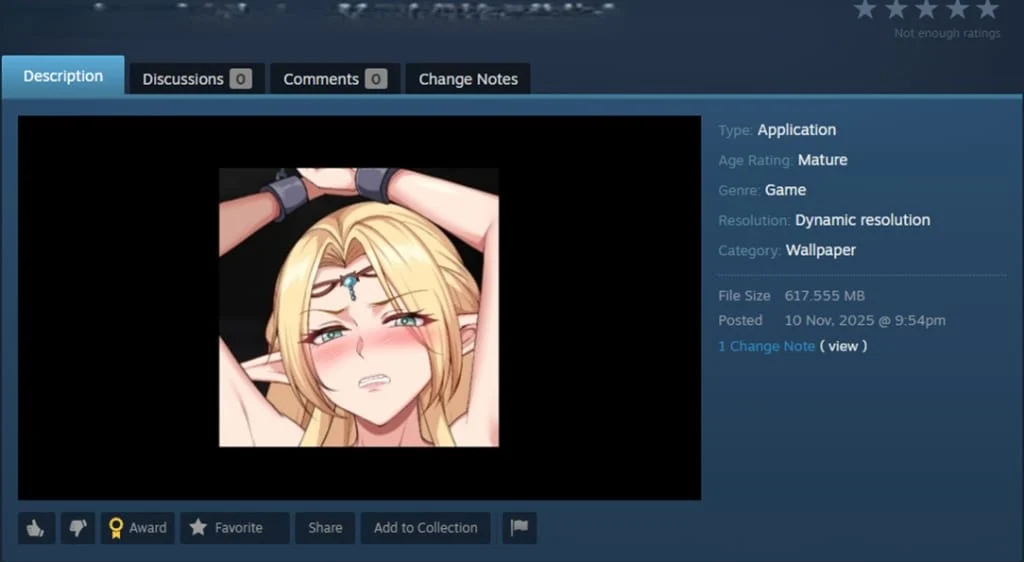
Σύμφωνα με ερευνητές της Kaspersky, οι επιθέσεις εκμεταλλεύονται τη δυνατότητα του Wallpaper Engine να υποστηρίζει διαφορετικούς τύπους wallpapers, μεταξύ των οποίων και application wallpapers. Σε αντίθεση με απλές εικόνες ή βίντεο, αυτά τα wallpapers μπορούν να είναι εκτελέσιμες εφαρμογές Windows, όπως μικρά εργαλεία, widgets ή διαδραστικά περιβάλλοντα.
Αυτό ακριβώς το χαρακτηριστικό φαίνεται πως εκμεταλλεύτηκαν οι attackers. Από τα τέλη του 2025, κακόβουλα wallpapers άρχισαν να ανεβαίνουν στο Steam Workshop, με χρήστες να τα εγκαθιστούν νομίζοντας ότι πρόκειται για απλό περιεχόμενο παραμετροποίησης. Η Kaspersky αναφέρει ότι εντόπισε δεκάδες τέτοια malicious application wallpapers, με το καθένα να έχει κατέβει χιλιάδες ή ακόμη και δεκάδες χιλιάδες φορές.
Το πρόβλημα είναι ότι το malware μπορεί να εκτελεστεί αυτόματα μόλις ο χρήστης εγκαταστήσει το wallpaper. Σε κάποιες περιπτώσεις, το κακόβουλο αρχείο ήταν ενσωματωμένο απευθείας στο πακέτο. Σε άλλες, βρισκόταν μέσα σε password-protected archives, τα οποία ο χρήστης παρασυρόταν να ανοίξει.
Οι συνέπειες μπορεί να είναι σοβαρές. Τα μολυσμένα wallpapers μπορούν να οδηγήσουν σε κλοπή Steam λογαριασμών, εγκατάσταση backdoor στο σύστημα ή ακόμη και εκτέλεση cryptomining διεργασιών στο παρασκήνιο. Η Kaspersky εντόπισε πολλαπλές οικογένειες malware, όπως DarkKomet, Lumma, Vidar, cryptocurrency miners, botnet loaders, RanEngine και ακόμη και ransomware strains.
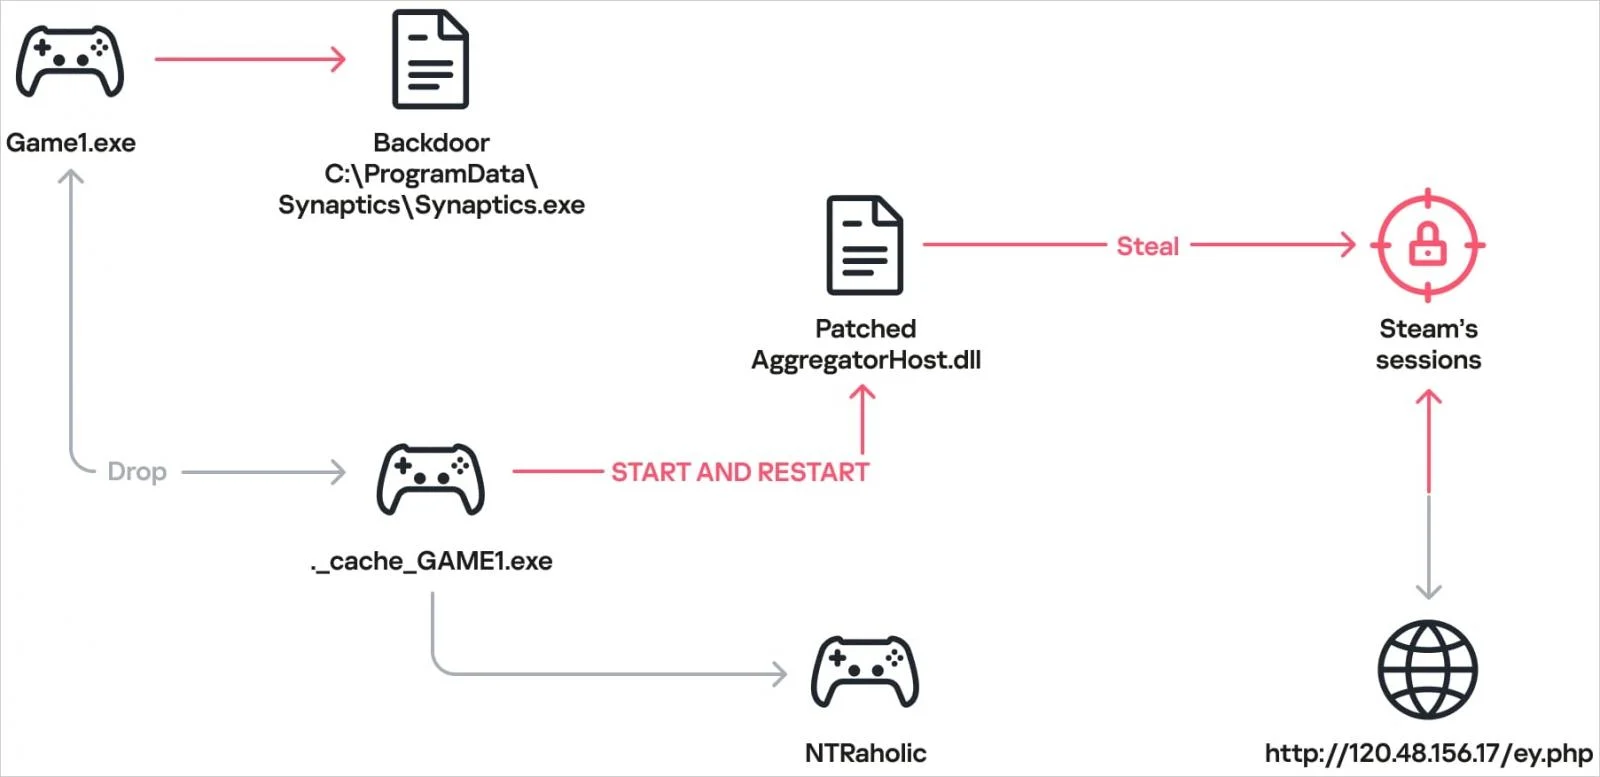
Σε ένα παράδειγμα που εξετάστηκε, ένα wallpaper παρουσιαζόταν ως παιχνίδι με το όνομα NTRaholic. Όταν εκτελούνταν, φαινόταν να λειτουργεί κανονικά για να μη δημιουργήσει υποψίες. Στο παρασκήνιο όμως εγκαθιστούσε backdoor αρχείο της οικογένειας DarkKomet.
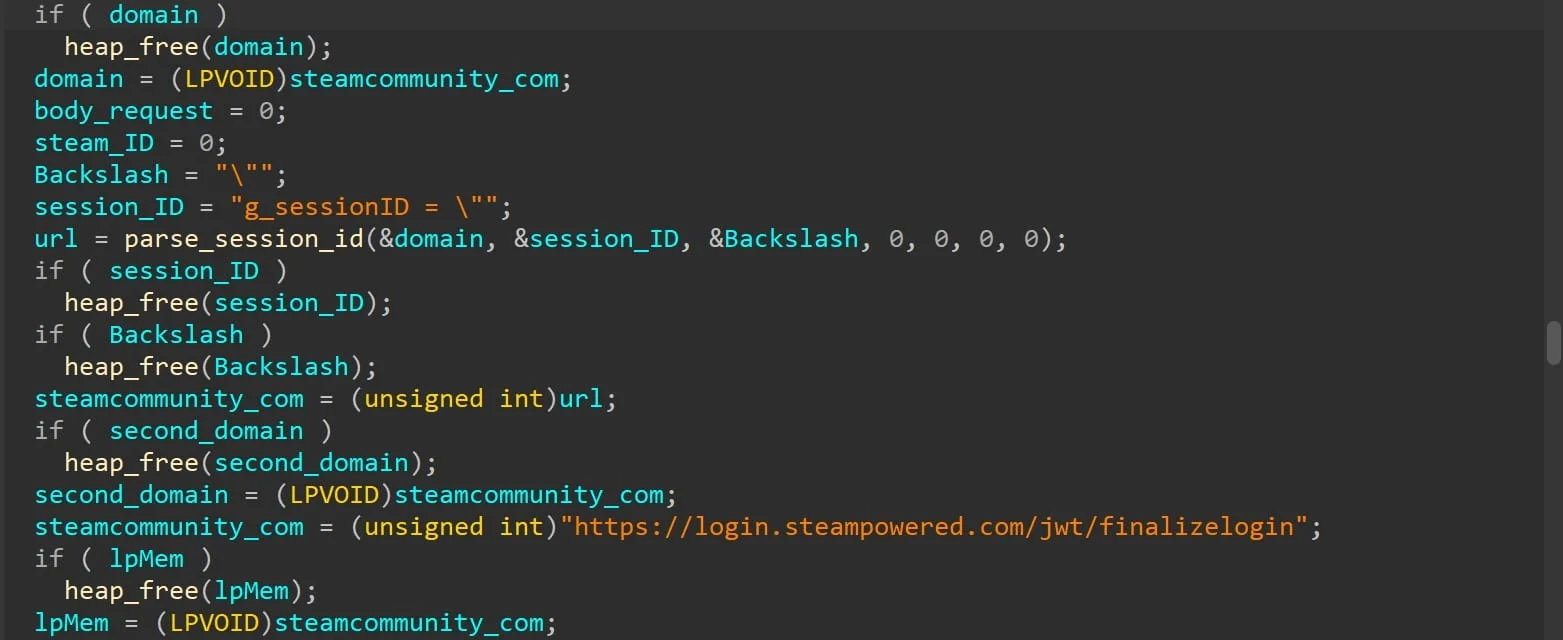
Παράλληλα, εγκαθιστούσε και τροποποιημένη έκδοση του AggregatorHost.dll, η οποία αναζητούσε Steam accounts στον υπολογιστή και προσπαθούσε να κλέψει στοιχεία σύνδεσης. Αυτό δείχνει ότι ο στόχος δεν ήταν απλώς η μόλυνση του συστήματος, αλλά και η άμεση εκμετάλλευση λογαριασμών Steam.
Η Valve έχει ήδη εντοπίσει και αφαιρέσει τα malicious wallpaper applications που υπέδειξε η Kaspersky. Παρόλα αυτά, οι ερευνητές προειδοποιούν ότι οι threat actors είναι πιθανό να επιχειρήσουν να ανεβάσουν νέα αντίστοιχα αρχεία στο μέλλον.
Για τους χρήστες, το σημαντικό συμπέρασμα είναι ότι ακόμη και περιεχόμενο που μοιάζει αθώο, όπως ένα wallpaper, μπορεί να αποτελέσει κίνδυνο όταν περιλαμβάνει εκτελέσιμο κώδικα. Το Steam Workshop είναι μια τεράστια πλατφόρμα community content, όμως αυτό δεν σημαίνει ότι κάθε αρχείο που ανεβαίνει εκεί είναι ασφαλές.
Η πρακτική σύσταση είναι ξεκάθαρη: κατέβασμα περιεχομένου μόνο από αξιόπιστες πηγές και δημιουργούς, προσοχή σε άγνωστα wallpapers που ζητούν περίεργα βήματα εγκατάστασης, και έλεγχος των αρχείων με ενημερωμένο antivirus πριν από τη χρήση. Αυτό ισχύει ακόμη περισσότερο για application wallpapers, επειδή μπορούν να λειτουργούν σαν κανονικά προγράμματα.